Amerikanska myndigheter varnar för att hackare riktar in sig på kylsystem för livsmedel och läkemedel
6 November, 2026
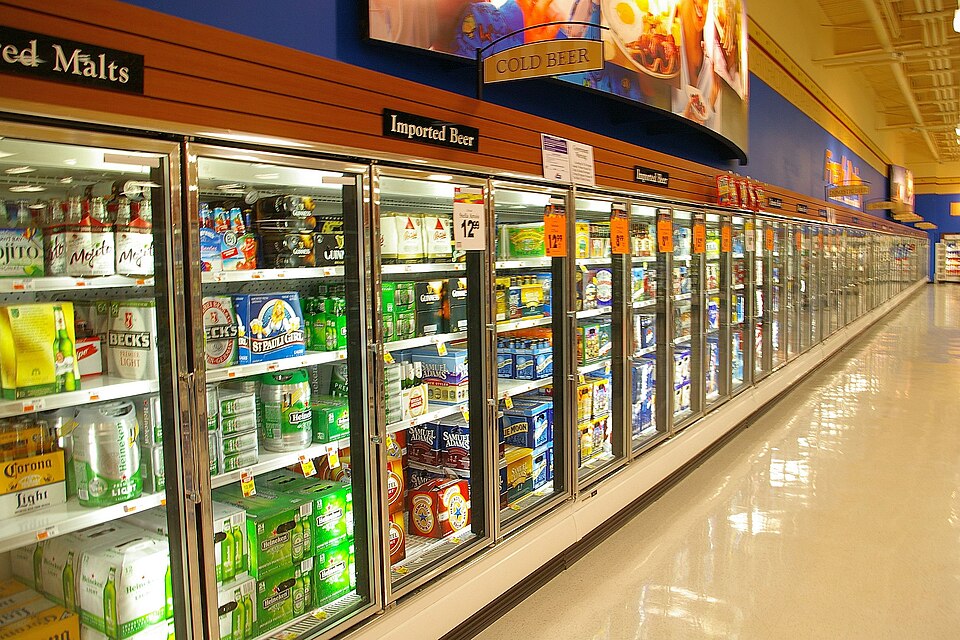
RSS Kylskåpets elektronik och elektronik, Kühlschrank. 07.08.2009. Foto: N-Lange.de. Wikimedia Commons.
Fem amerikanska myndigheter utfärdade på torsdagen en varning om att hackare aktivt riktar in sig på de kylsystem som används för att hålla livsmedel och läkemedel vid säkra temperaturer.
Myndigheterna uppmanade livsmedelsbutiker, de som handhar kyl- och frysanläggningar samt relaterade företag att koppla bort dessa styrsystem från det offentliga internet, med hänvisning till risken att cyberbrottslingar skulle kunna få tillgång till dem och tvinga frysar och kylskåp att gå in i avfrostningsläge, vilket skulle kunna äventyra kritiska leveranser.
”Varje organisation som är beroende av kyl- och övervakningssystem bör utgå från att den kan bli ett mål”, sade Chris Butera, tillförordnad biträdande direktör för cybersäkerhet vid Cybersecurity and Infrastructure Security Agency (CISA), i myndighetens pressmeddelande, där han uppmanade dem att ”vidta åtgärder nu för att täppa till kända säkerhetsluckor”.
CISA utfärdade varningen tillsammans med FBI samt departementen för hälsa och socialtjänst, jordbruk och transport. Myndigheterna uppgav att den utrustning som är måltavla är av avgörande betydelse för branscher som hälso- och sjukvård, livsmedelsproduktion, jordbruk och kemisk tillverkning.
”Industriella kyl- och kylkedjeövervakningssystem skyddar livsmedel, läkemedel och andra temperaturkänsliga produkter, vilket gör dem till attraktiva mål för illvilliga cyberaktörer”, sade Brett Leatherman, operativ chef för FBI:s cyberavdelning.
”Vi ser att dessa system utsätts för attacker inom kritiska infrastruktursektorer över hela världen, vilket utsätter lager och utrustning för risk”, sade Leatherman.
Blodbanker i sikte
FBI uppgav att angripare nyligen riktade in sig på kylutrustning vid ”tre utländska blodbanker”.
”Även om denna attack misslyckades tack vare välfungerande varningsmekanismer kan säkerhetsbrister i styrenheter som saknar säkerhetsuppdateringar eller som är tillgängliga via internet göra det möjligt för angripare att ändra systeminställningar, vilket potentiellt kan leda till förlust av lager och skador på utrustningen”, sade FBI.
Varningen anger mer generellt att hackare kan utnyttja styrenheter som är exponerade mot internet eller system som saknar säkerhetsuppdateringar.
Väl inne i systemet kan cyberbrottslingar höja temperaturen och inaktivera övervakningen, vilket hindrar personalen från att upptäcka problem. Varningen anger att attacken kan förstöra lager, skapa brandrisk eller leda till att konsumenter äter livsmedel som förvarats vid osäkra temperaturer.
Företag bör vidta följande åtgärder för att skydda sina kylsystem, enligt det gemensamma uttalandet:
-Koppla bort styrenheter och/eller system från internet.
-Ändra standardlösenord och stärka lösenorden.
-Installera uppdateringar och håll enheter och system uppdaterade.
-Identifiera, ta ur bruk och ersätt äldre enheter som leverantören inte längre stödjer.
Varningen från USA kom några dagar efter att en ny våg av attacker drabbade över 100 butiker i sex europeiska länder under natten mellan söndag och måndag.
Över 100 butiker runt om i Europa drabbades under natten mellan söndag och måndag. Sveriges cyberinsatsgrupp uppgav att man stod i kontakt med de drabbade livsmedelsbutikerna.
Frankrikes cyberinsatsgrupp rapporterade i oktober att hackare hade tagit kontroll över kylsystem från tillverkarna Danfoss, Copeland och Dixell.
Irlands cybersäkerhetsmyndighet uppgav på tisdagen att angriparna hade fått tillgång till styrsystem som var anslutna till internet och uppmanade företagen att kontrollera om det skett förändringar i temperaturer, avfrostningsscheman eller larm.
Leatherman sade att organisationer bör vidta åtgärder för att skydda sina kylsystem och se till att de fortsätter att fungera. Han uppmanade alla som är beroende av dessa system att följa rekommendationerna och rapportera misstänkt aktivitet till FBI.